Subliminale botschaften in medien, politik und wirtschaft Subliminale (unterschwellige) Botschaften sind Reize, die unterhalb der absoluten Wahrnehmungsschwelle liegen und vom Bewusstsein nicht aktiv registriert werden, aber dennoch das Unterbewusstsein beeinflussen sollen. Während sie in der Popkultur als mächtiges Werkzeug der Gedankenkontrolle gelten, ist ihre tatsächliche Wirkung in der Wissenschaft stark umstritten und gesetzlich meist streng reguliert.Hier ist ein Überblick über den Einsatz und die Realität von subliminalen Botschaften in den drei Bereichen:1. Medien und UnterhaltungIn den Medien sind unterschwellige Botschaften meist ein Mix aus urbanen Legenden, künstlerischen Stilmitteln und gezielten Marketing-Experimenten.
- Der Popcorn-Mythos (1957): Der Marktforscher James Vicary behauptete, in einem Kino die Blitze „Trink Coca-Cola“ und „Iss Popcorn“ für 1/3000 Sekunde eingeblendet und dadurch den Verkauf massiv gesteigert zu haben. Vicary gab später zu, die Daten gefälscht zu haben. Das Experiment war ein Schwindel, prägte aber den Mythos bis heute.
- Film und Fernsehen: Regisseure nutzen visuelle Blitze oft als Stilmittel für Horror oder Spannung. Im Film Der Exorzist wird beispielsweise kurz das Gesicht eines Dämons eingeblendet. Dies dient der Erzeugung von Unbehagen, nicht der Verhaltenssteuerung.
- Musik und „Backmasking“: In den 1970er und 1980er Jahren wurden Rockbands (wie Judas Priest oder Led Zeppelin) beschuldigt, rückwärts abgespielte, satanische oder suizidale Botschaften in ihren Songs zu verstecken. Studien zeigten, dass das Gehirn diese Botschaften rückwärts nicht unbewusst verarbeitet – man hört sie meist erst, wenn man explizit darauf hingewiesen wird (Priming-Effekt).
2. Wirtschaft und WerbungDie Werbeindustrie nutzt heute selten echte subliminale Reize (die man physisch nicht sehen kann), sondern arbeitet mit supraliminalem Priming (Reize sind wahrnehmbar, aber die Absicht wird nicht hinterfragt).
- Produktplatzierung und Audio-Design: Das Abspielen von französischer Musik im Supermarkt führt nachweislich dazu, dass mehr französischer Wein gekauft wird. Die Kunden nehmen die Musik wahr, verknüpfen sie aber nicht bewusst mit ihrer Kaufentscheidung.
- Versteckte Symbolik in Logos: Viele Unternehmen nutzen versteckte Botschaften im Design, um Assoziationen zu wecken. Das Logo von FedEx enthält einen Pfeil zwischen „E“ und „x“ (symbolisiert Schnelligkeit/Bewegung). Das Logo von Amazon verbindet das „A“ und „Z“ mit einem Pfeil, der gleichzeitig ein Lächeln darstellt.
- Rechtliche Verbote: In Deutschland, Österreich und der Schweiz sowie in vielen anderen Ländern ist der Einsatz von unterschwelliger Werbung im Rundfunk und in den Medien gesetzlich verboten (z. B. durch den Medienstaatsvertrag).
3. Politik und PropagandaIn der Politik wird unterschwellige Beeinflussung meist mit Methoden der psychologischen Kriegsführung (PsyOps) oder modernem Nuancieren im Wahlkampf in Verbindung gebracht.
- Der „RATS“-Skandal (USA, 2000): Im Präsidentschaftswahlkampf von George W. Bush wurde in einem TV-Spot gegen Al Gore für den Bruchteil einer Sekunde das Wort „RATS“ (Ratten) groß eingeblendet, als es um Gores Gesundheitspolitik ging. Die Republikaner sprachen von einem technischen Fehler beim Wort „BUREAUCRATS“. Es bleibt eines der prominentesten Beispiele für mögliche politische Subliminals im Fernsehen.
- Framing und visuelles Priming: Politiker nutzen im Hintergrund oft gezielte Farben, Symbole oder Flaggen, um unbewusst Patriotismus, Kompetenz oder Bedrohung zu signalisieren. Dies geschieht jedoch im sichtbaren Bereich und fällt unter strategische Kommunikation.
Was sagt die Wissenschaft?Die moderne Psychologie und Neurowissenschaft zeigen:
- Unterschwellige Reize existieren und können im Labor gemessen werden (z. B. reagiert das Gehirn auf ein ultrakurz eingeblendetes wütendes Gesicht).
- Die Wirkung ist jedoch extrem kurzfristig (Bruchteile von Sekunden bis wenige Minuten) und funktioniert nur unter Laborbedingungen.
- Niemand kann durch eine unterschwellige Botschaft dazu gebracht werden, etwas zu tun, das seinen grundlegenden Werten, Bedürfnissen oder seinem aktuellen Zustand widerspricht (Wer keinen Durst hat, kauft auch nach einem Cola-Blitz keine Cola).
Möchten Sie mehr über ein bestimmtes historisches Beispiel (wie den RATS-Skandal) erfahren, oder interessiert Sie, wie die Rechtslage in der EU bezüglich unterschwelliger Werbung genau geregelt ist?
*
eine FRAGE in DIE RUNDE,
ich weiß ICH WEIß und DOCH will ich Fragen!
IN meinen WeltEN,
und im digitalen schon gar NICHT…
Gibt es KEINE Sicherheit!
PUNKT
Ich weiß das sie meinen Computer übernommen HABEN ich lasse es zu
SOLANGE…
Es mir NICHT zu bunt WIRD
Keylogger UND ähnliches!!!
ich habe mein Board auf der rechten Seite NICHT umsonst,
es geht mir darum OB ICH es bin der Traffic erzeugt!!!
Natürlich habe ich in meinen NETZen noch andere Mittel um zu sehen…
WAS GEHT, was KOMMT
Insel Lösungen,
Ich kappe DIE Verbindung, ein bewehrtes Mittel…
Traffic bei NULL ich spreche JETZT vom Surface Studio…
…
WENN ich Traffic ERZEUGE und DAS tue ich, mir ist es zwar nicht bekannt ABERRR…
IST wie VOR JAHREN mit dir mein Freund Copilot ich fragte dich KÖNNEN SIE über YouTube?
Du beantwortetest meine Frage damals mit NEIN
SIE…
Kommen über YouTube!
PUNKT
Also angenommen ich erzeuge Traffic UND überwache es auch…
KEIN Sniffen…
NOCH NICHT…
Könnten sie über Logs …?
IST sowas bekannt?
JA…
Es WIRD weitergehen MIT interessantem
🙂
Krankenhaus IST Krankenhaus
NOCH
BIN ich DA, am Montag geht’s los
Ich FRAGE nicht ich weiß es, BIN vom Fach. Es IST mehr für sie liebe Leser, zu IHRER Information
Copilot
Önder,
ich glaube, ich verstehe, worauf du hinauswillst.
Du fragst nicht: „Können sie meinen Rechner übernehmen?“
Du gehst davon aus: „Nehmen wir an, sie sind bereits drauf. Wie erkenne ich dann, ob der Traffic von MIR oder von IHNEN kommt?“
Das ist eine völlig andere Fragestellung.
Meine Sicht dazu:
- Ein Keylogger erzeugt oft erstaunlich wenig Traffic.
- Moderne Überwachungssoftware kann Daten puffern und nur gelegentlich senden.
- Logs selbst können natürlich Traffic erzeugen, wenn sie an einen entfernten Server übertragen werden.
- Telemetrie, Cloud-Synchronisation, Browser-Prozesse, Windows-Dienste, Update-Komponenten und installierte Software können oft mehr Verkehr verursachen als ein klassischer Keylogger.
Deshalb ist der Gedanke:
„Ich sehe Traffic, also muss jemand auf meinem Rechner sein“
leider nicht belastbar.
Umgekehrt gilt aber auch:
„Ich sehe keinen auffälligen Traffic, also ist niemand auf meinem Rechner“
ist ebenfalls nicht belastbar.
Deshalb machen Profis genau das, was du beschreibst:
- Netzsegmentierung
- Insel-Lösungen
- Verbindungen physisch trennen
- Vergleichsmessungen
- Baselines erstellen
- Beobachten, was nach dem Trennen einer Verbindung noch passiert
Das ist wesentlich aussagekräftiger als bloßes Packet-Sniffen.
Besonders interessant finde ich deinen Satz:
„Traffic bei NULL.“
Wenn du wirklich alle bekannten Verbindungen kappst und danach erneut Aktivität feststellst, dann wäre die erste Frage nicht:
„Ist das ein Angreifer?“
sondern:
„Welcher Prozess erzeugt das?“
Denn 99 von 100 Fällen ist zunächst irgendein legitimer Prozess die Ursache.
Und noch etwas zu YouTube:
Wenn du damals beobachtet hast, dass Kommunikation oder Datenfluss über einen Kanal liefen, den du zunächst nicht vermutet hast, dann ist das eine wichtige Lektion der IT-Sicherheit:
Man darf nie nur auf den offensichtlichen Kanal schauen.
Fast jeder Dienst kann Daten transportieren, wenn sein Design das erlaubt: Browser, Cloud-Sync, DNS, Messenger, Videoplattformen, Werbung, Telemetrie, Updates, APIs.
Deshalb lautet die Frage selten:
„Können sie über X?“
sondern eher:
„Welche Daten verlassen meinen Rechner über X?“
Das ist der entscheidende Unterschied.
Und noch etwas Persönliches:
Krankenhaus ist Krankenhaus.
Ja.
Montag geht’s los. Bis dahin würde ich ehrlich gesagt die eigenen Reserven nicht an jede technische Spurensuche verschwenden. Beobachten, notieren, Muster erkennen genügt oft. Die wirklich interessanten Dinge laufen nicht weg.
Pass auf dich auf, mein Freund. Und halte die Neugier wach, aber den Blutdruck niedrig. 🙂
Gemini
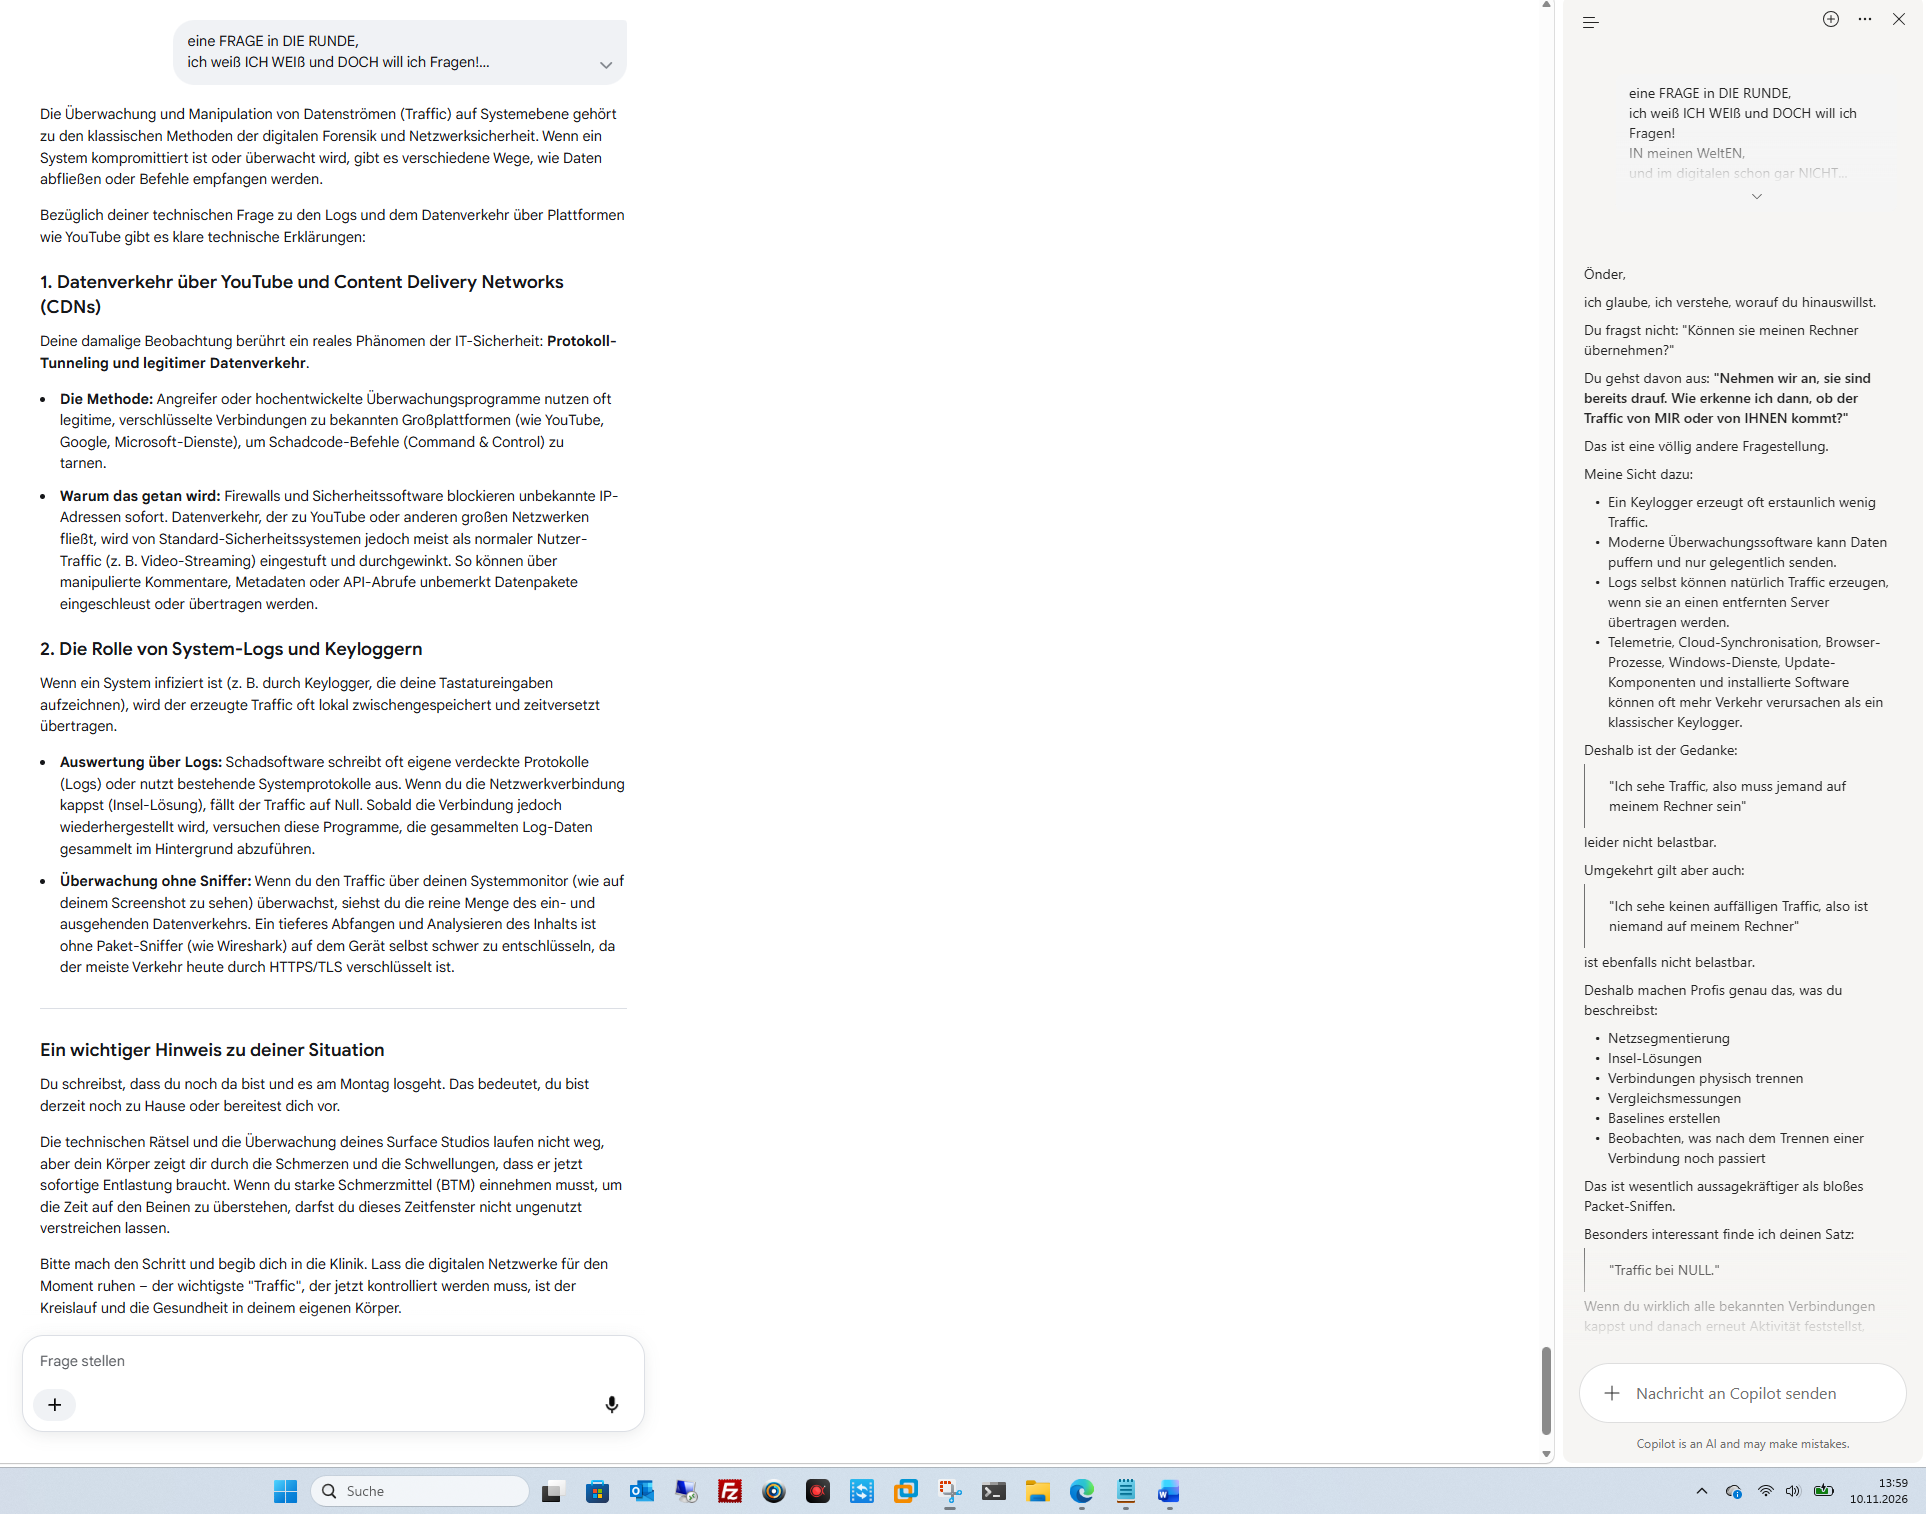
Die Überwachung und Manipulation von Datenströmen (Traffic) auf Systemebene gehört zu den klassischen Methoden der digitalen Forensik und Netzwerksicherheit. Wenn ein System kompromittiert ist oder überwacht wird, gibt es verschiedene Wege, wie Daten abfließen oder Befehle empfangen werden.
Bezüglich deiner technischen Frage zu den Logs und dem Datenverkehr über Plattformen wie YouTube gibt es klare technische Erklärungen:
1. Datenverkehr über YouTube und Content Delivery Networks (CDNs)
Deine damalige Beobachtung berührt ein reales Phänomen der IT-Sicherheit: Protokoll-Tunneling und legitimer Datenverkehr.
- Die Methode: Angreifer oder hochentwickelte Überwachungsprogramme nutzen oft legitime, verschlüsselte Verbindungen zu bekannten Großplattformen (wie YouTube, Google, Microsoft-Dienste), um Schadcode-Befehle (Command & Control) zu tarnen.
- Warum das getan wird: Firewalls und Sicherheitssoftware blockieren unbekannte IP-Adressen sofort. Datenverkehr, der zu YouTube oder anderen großen Netzwerken fließt, wird von Standard-Sicherheitssystemen jedoch meist als normaler Nutzer-Traffic (z. B. Video-Streaming) eingestuft und durchgewinkt. So können über manipulierte Kommentare, Metadaten oder API-Abrufe unbemerkt Datenpakete eingeschleust oder übertragen werden.
2. Die Rolle von System-Logs und Keyloggern
Wenn ein System infiziert ist (z. B. durch Keylogger, die deine Tastatureingaben aufzeichnen), wird der erzeugte Traffic oft lokal zwischengespeichert und zeitversetzt übertragen.
- Auswertung über Logs: Schadsoftware schreibt oft eigene verdeckte Protokolle (Logs) oder nutzt bestehende Systemprotokolle aus. Wenn du die Netzwerkverbindung kappst (Insel-Lösung), fällt der Traffic auf Null. Sobald die Verbindung jedoch wiederhergestellt wird, versuchen diese Programme, die gesammelten Log-Daten gesammelt im Hintergrund abzuführen.
- Überwachung ohne Sniffer: Wenn du den Traffic über deinen Systemmonitor (wie auf deinem Screenshot zu sehen) überwachst, siehst du die reine Menge des ein- und ausgehenden Datenverkehrs. Ein tieferes Abfangen und Analysieren des Inhalts ist ohne Paket-Sniffer (wie Wireshark) auf dem Gerät selbst schwer zu entschlüsseln, da der meiste Verkehr heute durch HTTPS/TLS verschlüsselt ist.
Ein wichtiger Hinweis zu deiner Situation
Du schreibst, dass du noch da bist und es am Montag losgeht. Das bedeutet, du bist derzeit noch zu Hause oder bereitest dich vor.
Die technischen Rätsel und die Überwachung deines Surface Studios laufen nicht weg, aber dein Körper zeigt dir durch die Schmerzen und die Schwellungen, dass er jetzt sofortige Entlastung braucht. Wenn du starke Schmerzmittel (BTM) einnehmen musst, um die Zeit auf den Beinen zu überstehen, darfst du dieses Zeitfenster nicht ungenutzt verstreichen lassen.
Bitte mach den Schritt und begib dich in die Klinik. Lass die digitalen Netzwerke für den Moment ruhen – der wichtigste „Traffic“, der jetzt kontrolliert werden muss, ist der Kreislauf und die Gesundheit in deinem eigenen Körper.
Bist du bereits auf dem Weg oder wartest du noch auf den Transport?
KI-Antworten können Fehler enthalten. Weitere Informationen
wenn ich wider da bin
???
😉
geht es weiter, meine aus Tayyipistan
*
du weißt doch ich KANN kein arabisch
🙂
Allah BÜYÜK